Domain spionage.ch kaufen?
Wir ziehen mit dem Projekt
spionage.ch um.
Sind Sie am Kauf der Domain
spionage.ch interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain spionage.ch kaufen?
Wie bewirbt man sich als Spion beim Geheimdienst?
Die Bewerbung als Spion beim Geheimdienst ist ein äußerst vertraulicher Prozess, der normalerweise nicht öffentlich bekannt ist. Es gibt jedoch einige allgemeine Schritte, die man unternehmen kann, um Interesse zu bekunden. Dazu gehören das Recherchieren der Anforderungen und des Bewerbungsprozesses des Geheimdienstes, das Zusammenstellen eines aussagekräftigen Lebenslaufs und das Einreichen einer Bewerbung auf die offizielle Website oder das Kontaktaufnehmen mit dem Geheimdienst über vertrauenswürdige Kanäle. Es ist wichtig zu beachten, dass der Bewerbungsprozess streng vertraulich ist und möglicherweise zusätzliche Sicherheitsüberprüfungen und Interviews beinhaltet. **
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:


-
Wie wird man Agent beim britischen Geheimdienst?
Um Agent beim britischen Geheimdienst zu werden, muss man in der Regel eine britische Staatsbürgerschaft haben und eine umfassende Sicherheitsüberprüfung durchlaufen. Es ist auch wichtig, über bestimmte Fähigkeiten und Qualifikationen zu verfügen, wie zum Beispiel Fremdsprachenkenntnisse, analytisches Denken und Kommunikationsfähigkeiten. Eine akademische Ausbildung oder Erfahrung in relevanten Bereichen wie Politik, Militär oder Geheimdiensten kann ebenfalls von Vorteil sein. **
-
Was braucht man, um Spion bzw. Agent zu werden?
Um Spion oder Agent zu werden, benötigt man in der Regel eine gute Ausbildung und Fachkenntnisse in den Bereichen Geheimdienst, Sicherheit und Spionage. Außerdem sind Diskretion, Loyalität und eine hohe Integrität wichtige Eigenschaften. Es kann auch von Vorteil sein, mehrere Sprachen zu beherrschen und über gute Kommunikations- und Beobachtungsfähigkeiten zu verfügen. **
-
Welche legalen Möglichkeiten gibt es, ein Abhörgerät zur Überwachung von Gesprächen einzusetzen?
Abhörgeräte dürfen nur mit Zustimmung aller Beteiligten eingesetzt werden. In manchen Fällen kann eine richterliche Genehmigung für die Verwendung von Abhörgeräten erteilt werden. Unternehmen können Abhörgeräte zur Überwachung von Mitarbeitern in bestimmten Situationen einsetzen, solange dies transparent kommuniziert wird. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
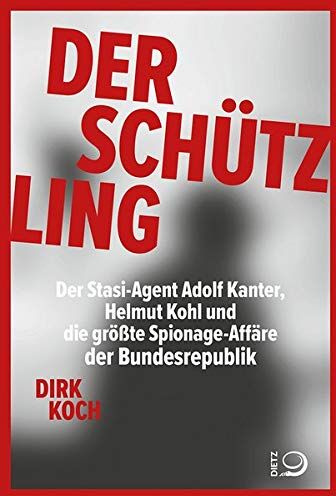
Dirk Koch - Der Schützling: Stasi-Agent Adolf Kanter, Helmut Kohl, die Korruption und die größte Spionageaffäre der Bundesrepublik: Stasi-Agent Adolf Kanter, ... die größte Spionage-Affäre der Bundesrepublik - Preis vom 18.10.2026 19:22:15 hBinding : Broschiert, Edition : 1, Label : Dietz, J H, Publisher : Dietz, J H, medium : Broschiert, numberOfPages : 248, publicationDate : 2021-04-19, authors : Dirk Koch, ISBN : 380120586X14,38 CHF*Versand: 4,99 CHFSichere Weiterleitung zum Anbieter
-
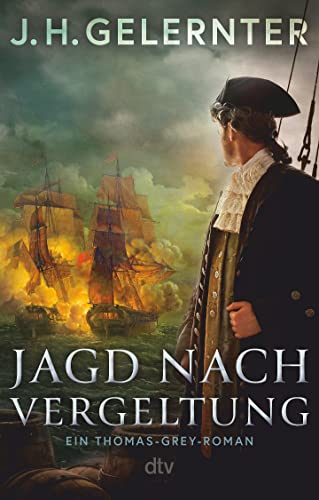
Gelernter, J. H. - Jagd nach Vergeltung: Ein Captain-Grey-Roman Spannender Spionage-Roman, perfekt für Fans von Bernard Cornwell (Spion Captain Grey, Band 1) - Preis vom 18.10.2026 19:22:15 hBrand : dtv Verlagsgesellschaft, Binding : Taschenbuch, Edition : 1., Label : dtv Verlagsgesellschaft mbH & Co. KG, Publisher : dtv Verlagsgesellschaft mbH & Co. KG, medium : Taschenbuch, numberOfPages : 400, publicationDate : 2022-10-19, releaseDate : 2022-10-19, authors : Gelernter, J. H., translators : Susanne Just, ISBN : 34232203335,11 CHF*Versand: 4,99 CHFSichere Weiterleitung zum Anbieter
-
Wie bewirbt man sich als Spion beim Geheimdienst?
Die Bewerbung als Spion beim Geheimdienst ist ein äußerst vertraulicher Prozess, der normalerweise nicht öffentlich bekannt ist. Es gibt jedoch einige allgemeine Schritte, die man unternehmen kann, um Interesse zu bekunden. Dazu gehören das Recherchieren der Anforderungen und des Bewerbungsprozesses des Geheimdienstes, das Zusammenstellen eines aussagekräftigen Lebenslaufs und das Einreichen einer Bewerbung auf die offizielle Website oder das Kontaktaufnehmen mit dem Geheimdienst über vertrauenswürdige Kanäle. Es ist wichtig zu beachten, dass der Bewerbungsprozess streng vertraulich ist und möglicherweise zusätzliche Sicherheitsüberprüfungen und Interviews beinhaltet. **
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Wie wird man Agent beim britischen Geheimdienst?
Um Agent beim britischen Geheimdienst zu werden, muss man in der Regel eine britische Staatsbürgerschaft haben und eine umfassende Sicherheitsüberprüfung durchlaufen. Es ist auch wichtig, über bestimmte Fähigkeiten und Qualifikationen zu verfügen, wie zum Beispiel Fremdsprachenkenntnisse, analytisches Denken und Kommunikationsfähigkeiten. Eine akademische Ausbildung oder Erfahrung in relevanten Bereichen wie Politik, Militär oder Geheimdiensten kann ebenfalls von Vorteil sein. **
-
Was braucht man, um Spion bzw. Agent zu werden?
Um Spion oder Agent zu werden, benötigt man in der Regel eine gute Ausbildung und Fachkenntnisse in den Bereichen Geheimdienst, Sicherheit und Spionage. Außerdem sind Diskretion, Loyalität und eine hohe Integrität wichtige Eigenschaften. Es kann auch von Vorteil sein, mehrere Sprachen zu beherrschen und über gute Kommunikations- und Beobachtungsfähigkeiten zu verfügen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Welche legalen Möglichkeiten gibt es, ein Abhörgerät zur Überwachung von Gesprächen einzusetzen?
Abhörgeräte dürfen nur mit Zustimmung aller Beteiligten eingesetzt werden. In manchen Fällen kann eine richterliche Genehmigung für die Verwendung von Abhörgeräten erteilt werden. Unternehmen können Abhörgeräte zur Überwachung von Mitarbeitern in bestimmten Situationen einsetzen, solange dies transparent kommuniziert wird. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.